2026年9月末から10月にかけて、企業への不正アクセスや情報漏えいのニュースが相次いでいます。タイムズカー、ソースネクストなど、普段利用しているサービスの名前を見て、驚いた方も多いのではないでしょうか。 ここまで報道が続くと、「何がどれくらい危険なのか分からない」「次は自分の会社ではないか」と心配になります。しかし、すべての事件を同じように恐れていても、取るべき対策は見えてきません。まずは「何が漏れたか」を見極め、次に「自社にはどんな侵入口があるか」を考えてみましょう。
情報漏えいは、件数より「何が漏れたか」が重要
ニュースでは「何百万件の情報が流出」といった数字が目を引きます。しかし、大切なのは数だけではありません。メールアドレスの流出なら迷惑メールや詐欺への警戒、パスワードなら不正ログインへの対応、運転免許証画像なら本人確認情報の悪用への警戒というように、情報の種類によって危険の性質が変わります。
タイムズカー:運転免許証画像など約160万件
2026年9月、タイムズカーは不正アクセスによる会員情報の漏えいを公表しました。9月29日の調査結果では、運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万件とされています。
運転免許証には、氏名、住所、生年月日、顔写真などが記載されています。こうした情報は、本人になりすました連絡や、不正な本人確認の試みなどに悪用されるおそれがあります。パスワードと違い、顔写真や生年月日を簡単に変更できないことも厄介です。ただし、免許証画像があれば必ず不正契約できる、という意味ではありません。
タイムズカーは法人契約でも使われています。営業車を持たず、出張先や訪問先で社員がカーシェアを利用する企業もあるでしょう。会社で契約しているからといって、今回必ず自社の社員が被害対象とは限りませんが、利用者や管理担当者は事業者からの通知と公式案内を確認しておきたいところです。 この事例は、情報資産が社内のパソコンやサーバーだけに存在するわけではない、ということも教えてくれます。業務で使う外部サービスに、社員の重要な個人情報を預けている場合もあるのです。
ソースネクスト:パスワードを含む最大約2,252万件
2026年10月15日には、ソースネクストが不正アクセスによる会員情報の流出を公表しました。対象は最大22,519,960件。流出した可能性のある情報の項目には、メールアドレス、氏名、住所、会社名のほか、パスワードも含まれます。ただし、すべての会員について全項目が漏えいしたわけではありません。
「筆まめ」などの年賀状ソフトで、会社として同社の製品を利用したことがある方もいるでしょう。ここで気をつけたいのは、ソースネクストのアカウントだけの問題で終わらない可能性です。
もし会社のMicrosoft 365や別の業務サービスと同じパスワードを使い回していた場合、流出した認証情報を悪用して、別サービスへのログインが試みられるおそれがあります。これは「パスワードリスト攻撃」と呼ばれます。 まずは対象サービスを利用しているか確認すること。パスワードを使い回しているなら、使い回し先も含めて変更し、可能なサービスでは多要素認証を有効にしましょう。メール内のリンクから安易にログインせず、公式サイトを直接開くことも重要です。
では、今度は自分の会社が狙われたら?
他社から流出した情報への対応は大切です。しかし、企業が本当に不安に感じるのは「そもそも、うちの会社のシステムに侵入されないだろうか」という点ではないでしょうか。
攻撃者が狙うのは有名企業だけではありません。インターネット上に接続された機器やサービスを自動的に探し、脆弱性や設定不備のある対象を見つける攻撃もあります。会社の規模が小さいことは、安全を保証してくれません。
身近なところにある「侵入口」
例えば、外出先から社内の共有フォルダにある資料を開く時などに使用するVPN。便利な仕組みですが、機器の更新が止まっていたり、危険な設定が残っていたりすると、攻撃の入口になることがあります。他にも、古いルーターや、不審な通信を防ぐセキュリティ製品のUTM、インターネット経由で社内のパソコンを操作できるリモートデスクトップ、ブラウザーで使う業務システムも、設定や更新の状況によっては攻撃の入り口になってしまいます。
また、退職者のアカウントがそのまま残っている、管理者権限を多くの社員に与えている、多要素認証を設定していないといった運用上の問題もあります。これらは日常業務では目立たず、見過ごされがちです。 攻撃者が侵入や悪用に利用できる箇所の全体を「アタックサーフェス(攻撃対象領域)」と呼びます。ここを把握しなければ、どこを守るべきかも分かりません。
セキュリティ製品を導入すれば、安心なのか?
不安になれば、UTMなどのセキュリティ製品を導入したくなるかもしれません。もちろん、製品が必要で、有効に働く場面はあります。だからといって「買えば安心」とは限りません。
UTMやVPN機器もソフトウェアで動いています。新たな脆弱性が見つかれば、更新や設定変更が必要です。管理されていない防御機器は、場合によってはそれ自体が攻撃の入口になりかねません。つまり、対策製品を増やすことは、同時に管理すべき機器を増やすことでもあるのです。 製品を導入する前に考えるべきは、何を守るのか、今どこが危険なのか、そして導入後に誰が管理するのか。現状を知らないまま製品だけを増やしても、根本的な課題が残ることがあります。
最初に必要なのは、地道な「情報資産の棚卸し」
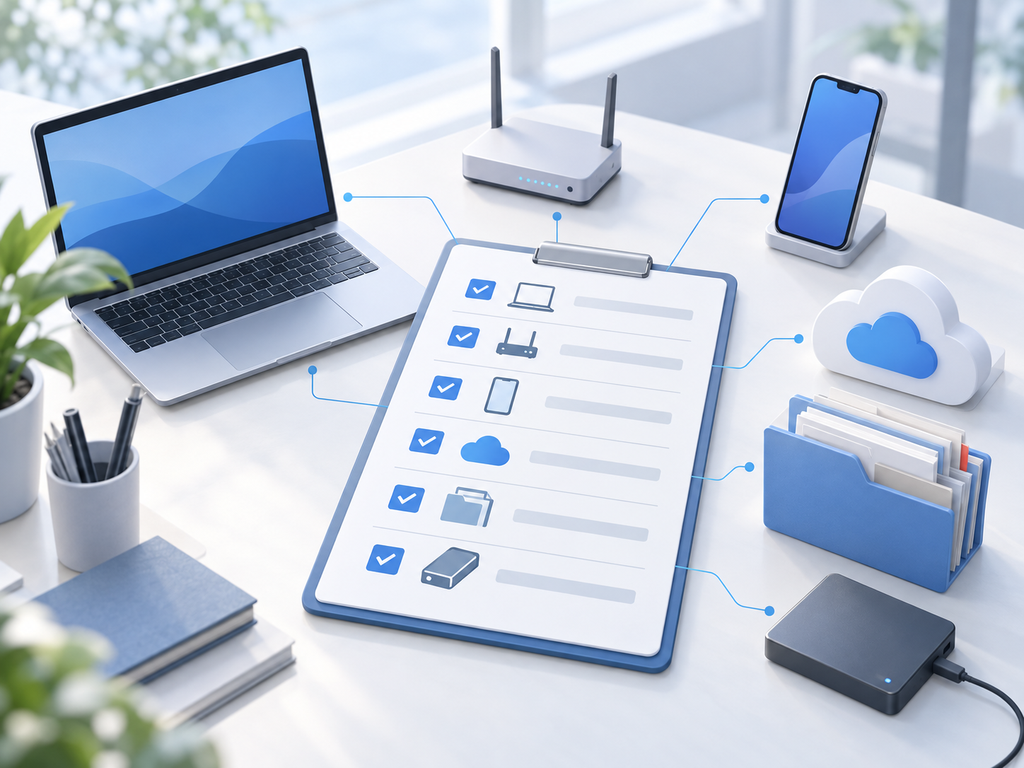
では何をすればよいのか。まずは、自社にどんなIT機器やサービスがあるのか、一つひとつ洗い出すことです。最新の製品を調べるより地味な作業ですが、セキュリティ対策の出発点として欠かせません。
・ネットワーク機器:ルーター、VPN、UTM、Wi-Fi機器の機種、管理者、更新状況を把握する。
・PC・サーバー:台数、OSのサポート期限、更新とウイルス対策の状況を確認する。
・アカウント:退職者や休眠アカウント、管理者権限、多要素認証を見直す。
・外部サービス:Microsoft 365、カーシェア、年賀状ソフトを含め、業務で使うサービスと登録情報を把握する。
・外部からの接続:VPN、リモートデスクトップ、公開Webシステムなど、社外から到達できる経路を確かめる。
データとバックアップ:顧客情報などの保管先を把握し、バックアップから実際に復元できるか確認する。 一覧にしたら、外部から利用できるもの、更新が止まっているもの、重要な情報へアクセスできるものから優先順位をつけて点検します。不要な接続は止める、権限を減らす、更新する。こうした地道な積み重ねが、攻撃される可能性と被害の広がりを抑えます。
「何から確認すればいいか分からない」から、ご相談ください
もっとも、専任のIT担当者がいない企業では、機器の管理画面を開くことも、サービスの契約状況を調べることも簡単ではありません。長年利用してきたシステムほど、設定変更による業務への影響も気になるでしょう。
だからこそ、私たちは、特定のセキュリティ製品を導入することを出発点にはしません。まずはお客様のIT環境と日々の運用を一緒に整理し、どこにリスクがあるのか、何から着手すべきかを考えることが大切だと考えています。
「うちの会社は大丈夫だろうか」「何を使っているのか、正直すべては把握できていない」。そんな段階からでも、バーチューにご相談ください。新しく何かを買う前に、まず今ある環境を知ることから始めてみませんか。


